IP
Showing posts with label Mikrotik. Show all posts

Thursday, July 7, 2011

Jasa Murah Meriah, Setting Mikrotik, Pembuatan Server Mikrotik, Squid Proxy, RTRW net, dan Warnet.

Kami dari Ndeso_net (Internet Solution) menawarkan jasa pembuatan Server. Dengan Harga terjangkau dan bergaransi. Settingan di dokumentasikan.


Jasa Setting Mikrotik :
1. 250.000,- [1 Line ISP]
2. 325.000,- [2 Line ISP]
3. 400.000,- [3 Line ISP]
4. 475.000,- [4 Line ISP]

Settingan yang di dapat
1. Mikrotik sebagai Router Gateway dan DNS Remote
2. Mikrotik sebagai Bandwidth Management [Simple Queue, Queue Tree]
3. Loadbalancing, menggunakan 2 Line ISP atau lebih
4. DHCP Server dan Hotspot Server
5. PPOE Client [Bagi pengguna Speedy, Agar mikrotik dapat di remote menggunakan IP Public]
6. Redirecting to Proxy Squid
7. ARP Mac Address [Supaya IP dengan Mac Address yang ditentukan agar tidak dapat berganti ke IP lain]
8. Graphing [Memonitor penggunaan Bandwidth dan Performa Router]

Include Hardware
Harga di bawah ini sudah termasuk settingan seperti di atas (Nomor 1 dengan 1 line ISP)
1. RB750 : 750.000,-
2. RB750G : 950.000,-
3. RB450 : 1.100.000,-
4. RB450G : 1.400.000,-
5. RB1200 1U Rack : 3.000.000,-

Jika menggunakan Hardwere PC, minimal Pentium II include lan card minimal 2 buah, dengan tambahan Install Mikrotik Rp 50.000,- Belum termasuk license.

Jasa Setting Squid Proxy ( Ubuntu Server ) : 
Instalasi dan Setting Server dan Squid Proxy : 500.000,-

Settingan Yang di dapat
1. Squid Proxy Server
2. Transparent Proxy
3. Block URL Porno / Kekerasan / yang mengandung sara

Hardware:
Minimal: Procesor Intel 1,8Ghz / AMD Sempron 1100 , Ram 512mb, HDD 80Gb

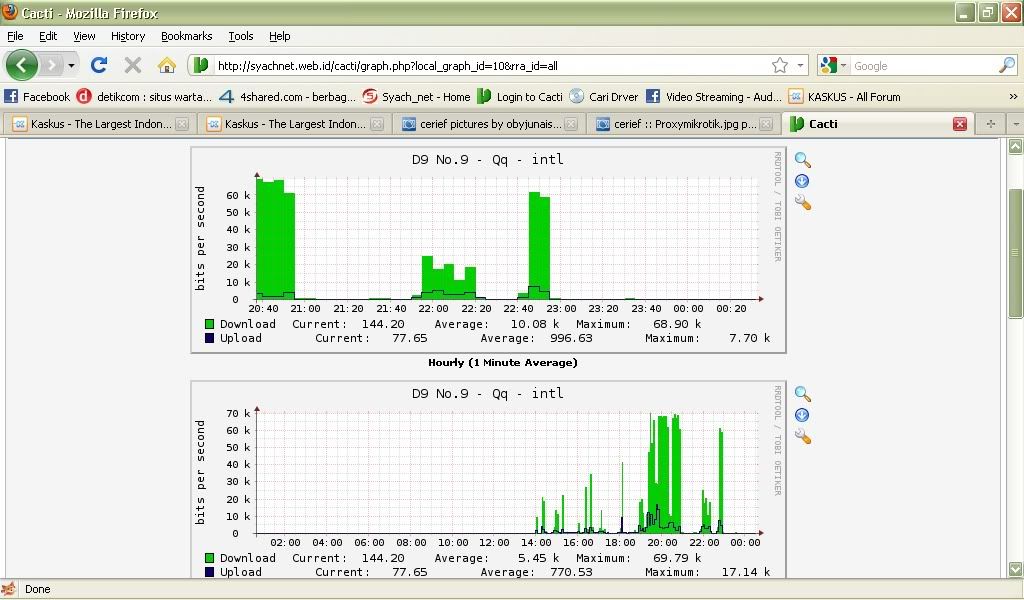
MRTG CACTI
MRTG (the Multi Router Traffic Grapher) Adalah aplikasi yang digunakan untuk memantau beban trafik pada link jaringan. MRTG akan membuat halaman HTML yang berisi gambar GIF yang mengambarkan trafik melalui jaringan secara harian, mingguan, bulanan dan tahunan.
Rp. 300.000,-

Hasil Mikrotik:

Hasil Proxy:

Performa Proxy 

Hasil MRTG:

Menerima juga jasa Pembuatan Warnet dan RTRW net semuai dengan buget anda. Dan juga instalasi Koneksi Internet Dedicated, SOHO dan FO...

Ndeso_Net
Fahrizal Ardiansah
Jln. Raya Gorang Gareng
Magetan
Telp: 085735128874 / 087839991452
YM: fahrizal_ardiansah

Wednesday, May 18, 2011

Remote Network via Telnet dan SSH Menggunakan Blackberry

Jika kita bicara tentang IT memang tidak ada habisnya,, sekedar share bagi temen-temen semuanya yang menggunakan Blackberry dan kebetulan bekerja di bidang networking atau jaringan internet. mungkin bisa dicoba aplikasi telnet dan ssh untuk blackberry ini.

Aplikasinya dinamakan Rove Mobile SSH, aplikasi ini bisa dijalankan dengan koneksi BIS Blackberry maupun melalui GPRS Blackberry.

Saya sendiri sudah mencoba aplikasi ini, dan hasilnya cukup memuaskan, bisa untuk remote jaringan kita semisal kita ada di perjalan, atau di tempat yang tidak memungkinkan adanya koneksi internet.

So, Bagi yang pengen donwload ni aplikasi Telnet dan SSH for Blackberry, langsung aja kunjungi Blackberry App World, langsung download aja disana. Semoga membantu... Thanks

Thursday, March 18, 2010

Test Kecepatan Download di Indica Hotspot Madiun

Bukan manusia bila hidup ini tidak diliputi rasa ingin tau,,,rasa ingin tau seseorang akan suatu hal yang belum pernah dilihat akan semakin membuat kita penasaran bila tidak kita realisasikan. Begitupun saya yang juga sebagai manusia juga kadang diliputi rasa ingin tau akan sesuatu hal yang belum pernah saya lakukan atau ketahui, saya yang bekerja di salah satu ISP(Internet service provider) di Madiun.

Iseng" rasa ingin tau pun timbul,,,Gimana ya rasanya download dengan kecepatan Backbone Internet Full???_
Akhirnya langkah pertama pun saya lakukan mulai dengan memantau Trafik pelanggan dlu, memastikan trafik sudah sepi dan tidak banyak user dari indica hotspot madiun sudah banyak yang off. Test speed ini saya lakukan pada sekitar jam 3pagi saat semua orang dimana sudah tertidur lelap... Step number Two saya lakukan,,Buka Winbox set PC yang saya gunakan ke Unlimited dedicated supaya semua Bandwidth backbone tersedot semua ke PC saya... Step ke 3 Waktunya eksekusi!!! Buka Browser Mozilla Firefox kemudian ketik www.cari-film.blogspot.com salah satu website gratisan bagi anda yang menginginkan untuk download film gratisan. Setelah mencari-cari film terbaru akhirnya ketemu juga. Download Via Indowebster
dengan besar File 700 MB dengan menggunakan IDM (Internet Download Manager) hasilpun didapat...
Lihatlah!!!
Gimana teman",,,kebayang gak rasanya download film dengan kecepatan 1Mbps lebih dan hanya membutuhkan waktu kurang dari 30menit untuk kita dapat menontonnya. Keren bukan!!!hehehe... Tapi jangan ngiri lho ya???_Ya beginilah tugas seorang network Engineer,,,Kadang juga diliputi rasa ingin tau juga...hehe
Ini untuk hasil yang lain:

Gimana Sobat semua, ingin bergabung dengan Indica Hotspot Madiun???__Langsung aja buruan datang ke kantor kami...

Office:
Jln. Setia Budi Timur No. 25
Atau Hub. Fahrizal Ardiansah
di. 08573512884 / 03517009929
YM : Fahrizal_ardiansah 

Sunday, February 14, 2010

Hindari Port Scanner Hacker

 Sedikit Tips/Tutorial dari Cah Madiun untuk menghindari Port Scanner Hacker bagi para pemilik RT/RW,,Hotspot,,Atau ISP yang menggunakan Peralatan Wireless Hotspot Mikrotik.

di bagian filter:
/ip firewall filter
add chain=input protocol=tcp psd=21,3s,3,1 action=add-src-to-address-list address-list="port scanners" address-list-timeout=2w comment="Port scanners to list " disabled=no

Chain ini dipakai untuk mendaftar ip ke black-list address list
Chain selanjutnya untuk mendeteksi apakah ada indikasi aktifitas port scanner:
add chain=input protocol=tcp tcp-flags=fin,!syn,!rst,!psh,!ack,!urg 
action=add-src-to-address-list address-list="port scanners" 
address-list-timeout=2w comment="NMAP FIN Stealth scan"

add chain=input protocol=tcp tcp-flags=fin,syn 
action=add-src-to-address-list address-list="port scanners"
address-list-timeout=2w comment="SYN/FIN scan"

add chain=input protocol=tcp tcp-flags=syn,rst 
action=add-src-to-address-list address-list="port scanners"
address-list-timeout=2w comment="SYN/RST scan"

add chain=input protocol=tcp tcp-flags=fin,psh,urg,!syn,!rst,!ack 
action=add-src-to-address-list address-list="port scanners" 
address-list-timeout=2w comment="FIN/PSH/URG scan"

add chain=input protocol=tcp tcp-flags=fin,syn,rst,psh,ack,urg
action=add-src-to-address-list address-list="port scanners" 
address-list-timeout=2w comment="ALL/ALL scan"

add chain=input protocol=tcp tcp-flags=!fin,!syn,!rst,!psh,!ack,!urg 
action=add-src-to-address-list address-list="port scanners" 
address-list-timeout=2w comment="NMAP NULL scan"

jika ada tanda tanda dari kejadian di atas, maka harus didrop scanning IPnya pakai perintah ini:
add chain=input src-address-list="port scanners" action=drop comment="dropping port scanners" disabled=no

Jangan Lupa Tinggalkan Jejak Anda Ketika Berkunjung Di Blog Saya Yang Jelek Ini...Thank's...

Block Akses Internet Zynga Poker

Bagi temen" mungkin udah kehilangan akal gimana cara Block akses internet Zynga Poker,,emank game ini udah merasuk dalam otak para pemainnya hanya untuk sekedar bermain atau mengumpulkan Chips untuk dijuak kembali...
Bagi para gamer sih gak ada masalah,,tapi bagi para pemilik Warnet,,Hotspot,,atau ISP di Madiun dan Seluruh Indonesia bikin puyeng,,,soalnya game ini begitu banyak menyedot bandwidth...

Tapi tenang aja,,sekarang gak perlu khawatir lagi setelah ane cari" kemana-mana akhirnya ketemu juga cara Blok akses internet Zynga Poker khususnya yang memakai peralatan Mikrotik untuk hotspot atau router warnet...


;;;drop Zynga Texas HoldEm Poker
chain=forward action=drop in-interface=XXXXX
content=statics.poker.static.zynga.com 
 XXXXX = Interface yg Ke Modem


Cuma sekedar share aja,,semoga Membantu bagi para pemilik Hotspot atau warnet...Jangan Lupa Meninggalkan Jejak di Blog saya yang Jelek Ini...:D

Wednesday, February 10, 2010

Setting Mikrotik Web Proxy Cache Full

/ ip firewall mangle

add chain=output protocol=tcp src-port=3128 content="X-Cache: HIT" \
action=mark-connection new-connection-mark=Cache-Connection \
passthrough=yes comment="Cache-Full" disabled=no

add chain=output connection-mark=Cache-Connection action=mark-packet \
new-packet-mark=Cache-Packet passthrough=yes comment="" disabled=no


/ queue tree

add name="CACHE-FULL" parent=global-out packet-mark=Cache-Packet limit-at=0 \
queue=ethernet-default priority=8 max-limit=0 burst-limit=0 \
burst-threshold=0 burst-time=0s disabled=no 


Membuat Web Proxy Untuk Warnet menggunakan Mikrotik

Asumsinya ketika client1 mengakses website A maka proses yang terjadi adalah client1 meminta/request ke web server yang mempunyai website A tersebut. Ketika client2 atau yang lain mengakses website yang sama (website A) maka proses client tersebut akan mengulang kembali proses meminta/request ke web server tersebut. Seandainya ada banyak client lain yang mengakses website yang sama (website A) maka proses yang sama akan dilakukan lagi. nah inilah yang membuat akses terasa lambat.

Disinilah peran sebuah Proxy sangat dibutuhkan untuk mempercepat akses website. Suatu halaman website yang pernah dikunjungi oleh client akan disimpan (cache) di server proxy. Ketika ada client yang meminta/request suatu website maka client tidak langsung request ke webserver. client akan mencari website yang direquest-nya ke proxy dulu, kalo ada maka proxy akan menjawab request tersebut dan memberikannya ke client, jika website yang dicari tidak ditemukan di simpanan/Cache proxy barulah proxy server request website tersebut ke webserver dituju.
Ada banyak macam proxy, untuk basis OS windows bisa menggunakan winroute,winproxy, dll. untuk basis OS linux bisa menggunakan Squid. Disini saia menngunakan basis linux mikrotik. selain handal digunakan sebagai router, mikrotik juga bisa digunakan sebagai web proxy server. settingannya dibawah ini yang saya gunakan.

Spek PC : 
P3 800 Mhz, Mem 256, HD 30 Gb, 2 buah LAN Card (1 LAN onboard, 1 LAN tambahan)
OS : Mikrotik OS 2.29.XX
ISP : Telkom Speedy (Profesional) 1 line
Modem merk Sanex standard bawaan speedy
Client : 10 komputer

Konfigurasi Mikrotik :

#1. Setting Interface LAN card
/interface
set ether1 name=modem
set ether2 name=lan
keterangan:
ether1 diganti nama (interface) menjadi modem (koneksi dari dan ke modem)
ether2 diganti nama (interface) menjadi lan (koneksi dari dan ke jaringan LAN)
tujuannya biar mudah di ingat gak ada pengaruh ke akses-nya.

#2. Setting IP address
/ip address
add address=192.168.1.2/24 interface=modem
add address=192.168.10.1/24 interface=lan
keterangan :
ip address standart (umumnya) modem 192.168.1.1 jadi ip interface dari-ke modem antara 192.168.1.2-254 (suka-suka)

#3. Setting Gateway
/ip route
/add gateway=192.168.1.1

#4. Setting DNS
/ip dns
set primary-dns=202.134.1.10
set secondary-dns=203.130.196.155
set allow-remote-requests=yes
Keterangan :
DNS digunakan untuk menerjemahkan alamat IP ke domain (****.com, ****.net, dll) atau sebaliknya, ada beberapa DNS untuk speedy pilih yang latency-nya kecil dengan nge-ping agar akses ke dns-nya agak cepat dikit.

#5. Setting NAT
/ip firewall nat
add chain=srcnat action=masquerade out-interface=modem
keterangan :
Network Address Translation (NAT) fasilitas router untuk meneruskan paket dari ip asal dan atau ke ip tujuan dan merupakan standart internet yang mengizinkan komputer host dapat berkomunikasi dengan jaringan luar menggunakan ip address public.

#6. Setting web Proxy (transparent)
/ip web-proxy
set enabled=yes
set hostname=proxywarnetku
set transparent-proxy=yes
set cache-administrator=admin@warnetmu
Keterangan :
settingan web proxy yang lain menggunakan default bawaan mikrotik.
hostname=hostname dns atau ip address web proxy
cache-administrator=email admin yang bisa dihubungi ketika proxy error, yang akan ditampilkan pada browser client ketika proxy error.

#7. Setting redirect ke proxy
/ip firewall nat
add chain=dstnat protocol=tcp dst-port=80 action=redirect to-port=3128
keterangan :
Redirect digunakan untuk membelokkan/memaksa koneksi port 80 (www/web) dari client ke port 3128 default-nya web proxy mikrotik, jadi semua request client yang menggunakan port 80 (www/web) akan di belokkan ke web proxy mikrotik.

#8. Memonitor web proxy
/ip web-proxy
monitor interval=1
keterangan :
memonitor penggunaan web proxy mikrotik dengan interval waktu 1 detik
Hasilnya : memuaskan dan bikin puas…puas…!
Sengaja tidak setting DHCP karena ip client (windows) disetting manual hubungannya dengan billing warnet. Untuk jaringan yang besar dan client banyak sebaiknya menggunakan Squid di linux.

Monday, January 18, 2010

Beralih ke IP v6

Apa yang dimaksud dengan IPv6? IPv6 atau Internet Protocol version 6 adalah protokol Internet terbaru yang merupakan pengembangan lebih lanjut dari protokol yang dipakai saat ini, IPv4 (Internet Protocol version 4).

Protokol Internet (Internet Protocol/IP) dibutuhkan untuk memberi alamat yang unik untuk masing-masing komputer yang terhubung dalam jaringan Internet agar dapat mengidentifikasi satu sama lain.
Pengadopsian IPv6 merupakan suatu keharusan di masa depan. Pasalnya, IPv4 memiliki keterbatasan. IPv4 menggunakan metode 32 bit sehingga pengalamatannya hanya mampu menjangkau ke sejumlah 2 pangkat 32 atau 4,3 miliar alamat IP saja.

Menurut jurnal Internet Protocol, jatah alamat IP yang masih belum digunakan saat ini hanya tinggal sekitar 50 juta. Diperkirakan, tak sampai tahun 2011, jatah itu sudah akan habis tak tersisa. Sementara itu, teknologi IPv6 yang menggunakan metode pengalamatan 128 bit mampu menyediakan hingga 2 pangkat 128, atau 3,4 x 10^38 alamat IP yang unik.

Pada Juli 2004, ICANN--organisasi yang mengatur nama domain Internet dan alamat IP--mengumumkan bahwa server yang menyimpan sistem nama domain (DNS) sudah mendukung IPv6. Pemerintah Amerika Serikat sendiri menerapkan migrasi seluruh sistem Internet untuk kebutuhan sipil dan pertahanan ke platform Ipv6 pada musim semi tahun depan.

Di Indonesia, salah satu penyedia jasa Internet, Indosat Mega Media (Indosat M2), sudah menyiapkan penerapan platform ini sejak 2004. Tahun lalu, Indosat M2 telah siap menyewakan jaringan IPv6 ini. "Nilai investasi yang telah dikeluarkan untuk migrasi ke IPv6 mencapai jutaan dolar Amerika Serikat," ujar Wahdy, juru bicara Indosat M2.

Migrasi dari IPv4 ke IPv6 ini tak melibatkan pengguna akhir. Misalnya pengguna akhir tak perlu mengganti komputernya atau teknologi lain untuk menikmati IPv6. Sebab, migrasi hanya diterapkan pada teknologi yang disediakan oleh penyedia jasa Internet, semisal pada router atau switch. Karena itu, kata Wahdy, boleh jadi pengguna juga tak mengetahui atau merasakan bahwa ia menggunakan IPv6.

Namun, dampaknya akan banyak dirasakan oleh pengguna. Contohnya dalam hal pemilikan alamat IP yang tetap. Dengan kapasitas alamat IP yang sangat besar pada IPv6, setiap perangkat yang dapat terhubung ke Internet (komputer desktop, laptop, personal digital assistant, atau telepon seluler GPRS/3G) bisa memiliki alamat IP yang tetap.

Artinya, IPv6 tak lagi membutuhkan Network Address Translator (NAT) untuk menghubungkan komputer dengan jaringan Internet. Biasanya NAT berfungsi untuk memberi alamat IP sementara untuk komputer yang sedang terhubung ke Internet sekaligus mencatat alamat yang dituju komputer tersebut.

Keunggulan lainnya, ujar Wahdy, IPv6 lebih aman dibanding IPv4. Sebab, IPv6 menggunakan protokol keamanan IPSec, yang sudah menjadi satu bagian (embedded) di dalam stack protocol atau peranti lunak implementasi jaringan.

Dalam IPv4, Wahdy menambahkan, IPSec hanya menjadi pilihan terpisah (optional), yang harus diinstal terlebih dulu bila hendak dipasang. "IPSec dalam IPv6 merupakan protokol keamanan yang paling andal saat ini. Ia menggunakan teknik enkripsi yang rumit sehingga sulit ditebak oleh hacker yang akan membaca data yang dilewatkan," kata Wahdy.

Dua faktor utama tadi, sistem pengalamatan baru dan peningkatan faktor keamanan, tidak diatur pada IPv5, yang tak pernah muncul di publik. Itulah sebabnya dari IPv4, dunia Internet langsung meloncat ke IPv6.

Sunday, December 20, 2009

Perbandingan Beberapa Wireless MiniPCI


Di pasaran mudah kita temui berbagai wireless minipci card. Mulai dari yang berdaya kecil, hingga yang cukup besar. Manakah yang memiliki performa baik jika digunakan dengan Mikrotik?

Sudah cukup lama kami menggunakan wireless Mikrotik. Mulai dari penggunaan card Atheros dengan chipset 5211, 5212, hingga saat ini card yang biasa dijual oleh Mikrotik adalah CM9 (dengan chipset Atheros 5213) atau R52 (dengan chipset Atheros 5413). Penggunaan card 5211 dan 5212 tidaklah terlalu lama, sampai digantikan dengan card-card baru CM9 dan R52.

Kami kemudian melakukan test dengan beberapa jenis card. Kami memasang sebuah access point dengan menggunanan board RB511 yang dipasangi card SR2 (produksi Ubiquiti Network), yang bekerja di frekuensi 2,4 GHz dan memiliki daya pancar 400 mWatt. Antenna yang digunakan adalah antenna helical indoor 2dbi. Sebagai station, kami kemudian menggunakan 4 buah minipci card yang beda-beda, yaitu:
  • SR2 (400mWatt)
  • CM9 (65mWatt)
  • OEM Atheros Card (200mWatt)
  • OEM Atheros Card (100mWatt)
Keempat card tersebut dipasang pada sebuah board RB532 yang ditambahi Daughterboard RB564 sehingga secara keseluruhan memiliki 6 buah slot minipci dan 9 buah port ethernet.
Keempat card ini kami set untuk menggunakan power sebesar-besarnya, sesuai dengan spesifikasi power masing-masing card. Keempat-empatnya kami hubungkan secara wireless ke access point yang telah diset. Secara keseluruhan, keempat card dapat terkoneksi dengan mudah pada frekuensi 2,4 GHz.

Besarnya signal level dari masing-masing card bisa dilihat pada screen capture berikut:
Bisa kita lihat bahwa SR2 yang memiliki power terbesar memang memiliki daya signal yang terbaik, lebih baik 15 db dari signal yang didapatkan oleh card CM9. Dari data di atas juga bisa dilihat, bahwa meskipun card Atheros OEM 100 mWatt dan 200 mWatt secara spesifikasi memiliki daya pancar lebih kuat dari CM9, namun signal level CM9 lebih baik ketimbang kedua card ini (selisih 10 dan 18 db).

Memang, signal level tidak selamanya menjamin bahwa kualitas card tersebut baik. Selanjutnya secara bergantian kami melakukan throughput test bagaimana keempat card tersebut melakukan pengiriman dan penerimaan data. Test dilakukan dengan menggunakan bandwidth test yang terdapat pada Mikrotik RouterOS. Dari access point dilakukan bandwidth test, dengan arah data received, dan menggunakan protokol UDP. Pada client, seting data rates menggunakan setting standart.

Hasil bandwidth testnya adalah :
  • SR5 : berkisar antara 8 hingga 15 mbps. Trafiknya tidak rata dan fluktuatif. Ada perkiraan fluktuatifnya SR2 ini dipengaruhi oleh suhu. Namun, jika kita mencoba menjalankan configured data tares, trafik bisa meningkat hingga 17-19 db.
  • CM9 : memiliki traffic cukup stabil di kisaran 22 - 23 mbps!
  • Atheros 100 mWatt : performanya berkisar 10 - 12 mbps
  • Atheros 200 mWatt : meskipun tidak sebesar CM9, kartu ini memiliki kemampuan cukup baik di kisaran 20 - 21 mbps.

Screen capture hasil bandwidth test dan ping menggunakan wireless card CM9

Well, kesemua data di atas tidaklah akurat 100%. Kadang terjadi fluktuatif yang menyebabkan kami harus melakukan bandwidth test berulang-ulang. Karakteristik tiap card sendiri memang berbeda-beda. Ada kartu yang malah bagus saat dipasangi tx-rate, namun ada yang lebih bagus jika tx ratesnya dibuat default.

Diambil dari mikrotik.co.id

Tuesday, December 15, 2009

Queue dengan SRC-NAT dan WEB-PROXY

Pada penggunaan queue (bandwidth limiter), penentuan CHAIN pada MENGLE sangat menentukan jalannya sebuah rule. Jika kita memasang SRC-NAT dan WEB-PROXY pada mesin yang sama, sering kali agak sulit untuk membuat rule QUEUE yang sempurna. Penjelasan detail mengenai pemilihan CHAIN, dapat dilihat pada manual Mikrotik.

Percobaan yang dilakukan menggunakan sebuah PC dengan Mikrotik RouterOS versi 2.9.28. Pada mesin tersebut, digunakan 2 buah interface, satu untuk gateway yang dinamai PUBLIC dan satu lagi untuk jaringan lokal yang dinamai LAN.

[admin@instaler] > in pr
Flags: X - disabled, D - dynamic, R - running
#    NAME       TYPE    RX-RATE    TX-RATE    MTU
0  R public     ether   0          0          1500
1  R lan        wlan    0          0          1500

Dan berikut ini adalah IP Address yang digunakan. Subnet 192.168.0.0/24 adalah subnet gateway untuk mesin ini.

[admin@instaler] > ip ad pr
Flags: X - disabled, I - invalid, D - dynamic
#  ADDRESS           NETWORK      BROADCAST      INTERFACE
0  192.168.0.217/24  192.168.0.0  192.168.0.255  public  
1  172.21.1.1/24     172.21.1.0   172.21.1.255   lan

Fitur web-proxy dengan transparan juga diaktifkan.

 [admin@instaler] > ip web-proxy pr
                enabled: yes
            src-address: 0.0.0.0
                   port: 3128
               hostname: "proxy"
      transparent-proxy: yes
           parent-proxy: 0.0.0.0:0
    cache-administrator: "webmaster"
        max-object-size: 4096KiB
            cache-drive: system
         max-cache-size: none
     max-ram-cache-size: unlimited
                 status: running
     reserved-for-cache: 0KiB
 reserved-for-ram-cache: 154624KiB

Fungsi MASQUERADE diaktifkan, juga satu buah rule REDIRECTING untuk membelokkan traffic HTTP menuju ke WEB-PROXY

[admin@instaler] ip firewall nat> pr
Flags: X - disabled, I - invalid, D - dynamic
0   chain=srcnat out-interface=public
    src-address=172.21.1.0/24 action=masquerade
1   chain=dstnat in-interface=lan src-address=172.21.1.0/24
    protocol=tcp dst-port=80 action=redirect to-ports=3128

Berikut ini adalah langkah terpenting dalam proses ini, yaitu pembuatan MANGLE. Kita akan membutuhkan 2 buah PACKET-MARK. Satu untuk paket data upstream, yang pada contoh ini kita sebut test-up. Dan satu lagi untuk paket data downstream, yang pada contoh ini kita sebut test-down.

Untuk paket data upstream, proses pembuatan manglenya cukup sederhana. Kita bisa langsung melakukannya dengan 1 buah rule, cukup dengan menggunakan parameter SRC-ADDRESS dan IN-INTERFACE. Di sini kita menggunakan chain prerouting. Paket data untuk upstream ini kita namai test-up.

Namun, untuk paket data downstream, kita membutuhkan beberapa buah rule. Karena kita menggunakan translasi IP/masquerade, kita membutuhkan Connection Mark. Pada contoh ini, kita namai test-conn.

Kemudian, kita harus membuat juga 2 buah rule. Rule yang pertama, untuk paket data downstream non HTTP yang langsung dari internet (tidak melewati proxy). Kita menggunakan chain forward, karena data mengalir melalui router.

Rule yang kedua, untuk paket data yang berasal dari WEB-PROXY. Kita menggunakan chain output, karena arus data berasal dari aplikasi internal di dalam router ke mesin di luar router.

Paket data untuk downstream pada kedua rule ini kita namai test-down.

Jangan lupa, parameter passthrough hanya diaktifkan untuk connection mark saja.

[admin@instaler] > ip firewall mangle print
Flags: X - disabled, I - invalid, D - dynamic
0   ;;; UP TRAFFIC
    chain=prerouting in-interface=lan
    src-address=172.21.1.0/24 action=mark-packet
    new-packet-mark=test-up passthrough=no

1   ;;; CONN-MARK
    chain=forward src-address=172.21.1.0/24
    action=mark-connection
    new-connection-mark=test-conn passthrough=yes

2   ;;; DOWN-DIRECT CONNECTION
    chain=forward in-interface=public
    connection-mark=test-conn action=mark-packet
    new-packet-mark=test-down passthrough=no

3   ;;; DOWN-VIA PROXY
    chain=output out-interface=lan
    dst-address=172.21.1.0/24 action=mark-packet
    new-packet-mark=test-down passthrough=no

Untuk tahap terakhir, tinggal mengkonfigurasi queue. Di sini kita menggunakan queue tree. Satu buah rule untuk data dowstream, dan satu lagi untuk upstream. Yang penting di sini, adalah pemilihan parent. Untuk downstream, kita menggunakan parent lan, sesuai dengan interface yang mengarah ke jaringan lokal, dan untuk upstream, kita menggunakan parent global-in.

[admin@instaler] > queue tree pr
Flags: X - disabled, I - invalid
0   name="downstream" parent=lan packet-mark=test-down
    limit-at=32000 queue=default priority=8
    max-limit=32000 burst-limit=0
    burst-threshold=0 burst-time=0s

1   name="upstream" parent=global-in
    packet-mark=test-up limit-at=32000
    queue=default priority=8
    max-limit=32000 burst-limit=0
    burst-threshold=0 burst-time=0s

Variasi lainnya, untuk bandwidth management, dimungkinkan juga kita menggunakan tipe queue PCQ, yang bisa secara otomatis membagi trafik per client.

diambil dari www.mikrotik.co.id

Daftar Alternate DNS Server

Daftar DNS Server Indonesia :

Indosat

  • 202.155.0.10
  • 202.155.0.15
  • 202.155.0.20
  • 202.155.0.25
  • 202.155.46.66
  • 202.155.46.77
  • 202.155.30.227

Telkom

  • 202.134.2.5
  • 203.130.196.5
  • 202.134.0.155
  • 202.134.1.10
  • 202.134.0.62
  • 202.159.32.2
  • 202.159.33.2
  • 202.155.30.227

AWARI (Asosiasi Warnet Indonesia)

  • 203.142.83.200
  • 203.34.118.10 (primary)
  • 203.34.118.12 (secondary)

Sat.net.id

  • 202.149.82.25
  • 202.149.82.29

cbn.net.id

  • 202.158.40.1
  • 202.158.20.1
  • 202.158.3.7 (primary)
  • 202.158.3.6 (secondary)

indo.net.id

  • 202.159.32.2
  • 202.159.33.2

itb.ac.id

  • 202.249.24.65
  • 167.205.23.1
  • 167.205.22.123
  • 167.205.30.114

ukdw.ac.id

  • 222.124.22.18

Lintas Artha

  • 202.152.0.2 (primary)
  • 202.152.5.36 (secondary)

Singnet

  • 165.21.83.88

Daftar DNS Luar indonesia :

ScrubIt

  • 67.138.54.100
  • 207.225.209.66

DNSadvantage

  • 156.154.70.1
  • 156.154.71.1

vnsc-pri.sys.gtei.net

  • 4.2.2.1
  • 4.2.2.2
  • 4.2.2.3
  • 4.2.2.4
  • 4.2.2.5
  • 4.2.2.6

Verizon (Reston, VA, US)

  • 151.197.0.38
  • 151.197.0.39
  • 151.202.0.84
  • 151.202.0.85
  • 151.202.0.85
  • 151.203.0.84
  • 151.203.0.85
  • 199.45.32.37
  • 199.45.32.38
  • 199.45.32.40
  • 199.45.32.43

GTE (Irving, TX, US)

  • 192.76.85.133
  • 206.124.64.1

One Connect IP (Albuquerque, NM, US)

  • 67.138.54.100

OpenDNS (San Francisco, CA, US)

  • 208.67.222.222
  • 208.67.220.220

Exetel (Sydney, AU)

  • 220.233.167.31

VRx Network Services (New York, NY, US)

  • 199.166.31.3

SpeakEasy (Seattle, WA, US)

  • 66.93.87.2
  • 216.231.41.2
  • 216.254.95.2
  • 64.81.45.2
  • 64.81.111.2
  • 64.81.127.2
  • 64.81.79.2
  • 64.81.159.2
  • 66.92.64.2
  • 66.92.224.2
  • 66.92.159.2
  • 64.81.79.2
  • 64.81.159.2
  • 64.81.127.2
  • 64.81.45.2
  • 216.27.175.2

Sprintlink (Overland Park, KS, US)

  • 199.2.252.10
  • 204.97.212.10
  • 204.117.214.10

Cisco (San Jose, CA, US)

  • 64.102.255.44
  • 128.107.241.185

Sunday, September 13, 2009

INDICA HOTSPOT MADIUN,,,ZONE-MAOSPATI,,,Telah Hadir...!!!

Rasanya dunia WIFI/Hotspot telah merambah kota madiun dan sekitarnya dengan cepat,,!!karena kebutuhan masyarakat akan koneksi Internet dengan murah dan cepat semakin banyak dicari baik Untuk personal,,warnet,,free hotspot,,dsb...
Buktinya saja semakin banyak Provider - provider di Kota Gadis ini mulai berinfasi di madiun dan sekitarnya...

Salah satu Provider Internet swasta di Madiun yang begitu getol melakukan infasi adalah INDICA ISP (internet servis provider),,yang ditunjang dengan tenaga mekanik yang profesional dan terlatih INDICA ISP telah melakukan Infasi ke Kecamatan Maospati,,Kabupaten Magetan,,Kota Ponorogo dan Next Kabupaten Madiun Atau Caruban,,itu semua demi memenuhi kebutuhan masyarakat akan kebutuhan koneksi internet yang sudah semakin menjamur untuk sekedar chatting,browsing, dan e'mail...

Bayangkan saja???Hanya dengan 100ribu/bulan kita sudah dapat menikmati koneksi Internet tanpa batas (Unlimited)!!!

Dan Inilah Proses pemasangan Repiter di Maospati...

Jam dinding menunjukkan pukul 02.00,,,Udara yang panas dan sinar matahari yang menyengat tidak menurunkan niat para Network Engineer Dari INDICA ISP...
Setelah semua perlengkapan lengkap,,mulai dari antena, Tool Box,dan alat" yang lain akhirnya kita berangkat...
Dengan mengendarai Honda Jazz milik sang Owner akhirnya kita sampai di TKP,,setelah istirahat sejenak karena perjalanan yang cukup jauh dari madiun ke maospati akhirnya kita mulai mengerjakannya...
Om RAMA sang Teknisi kita Mulai menyiapkan Kabel dan RB433 sebagai Access point,,setelah semua siap Langsung saja Sang Climber FAHRIZAL siap" untuk menaikkan antena ke atas Tower yang tingginya sekitar 22m(dari permukaan tanah)...haha

berikut foto" yang berhasil diabadikan oleh tim kami...Climber Man sedang memasang antena Grid dan OmnidirectionalProses Pointing Untuk mendapatkan Signal yang bagus
Mas Ramaninot...Lokasi Pendirian REPITER,,tepatnya di Eksa Computer

Anda Berminat???
Hub. (0351) 7009929 / 085735128874
GodexsZone © 2009. Design by :Godexs_zone Templates